Las organizaciones han ampliado sus capacidades para gestionar riesgos: evalúan procesos, implementan controles, monitorean indicadores, analizan proveedores y revisan vulnerabilidades.
Todo ello requiere recursos —personas, tiempo, tecnología, información y supervisión— que inevitablemente son limitados.
Por ello, existe un aspecto que adquiere especial relevancia:
¿Todos los riesgos deberían gestionarse con la misma intensidad?
Aplicar el mismo nivel de evaluación, controles, monitoreo y supervisión a todas las exposiciones puede parecer riguroso, pero puede desviar recursos hacia situaciones menores mientras las capaces de comprometer objetivos, servicios o capacidades críticas no reciben suficiente atención.
Una gestión de riesgos madura no es necesariamente la que gestiona más. Es la que sabe dónde necesita gestionar más.
Gestionar con rigor no significa gestionar todo igual
La idea de asignar recursos de acuerdo con el riesgo no es nueva.
ISO 31000 señala que la gestión del riesgo puede contribuir a asignar y utilizar eficazmente los recursos destinados a su tratamiento, algo especialmente relevante ante universos crecientes de riesgos, procesos, proveedores y activos.
El 2026 Global Third-Party Risk Management Survey de KPMG ofrece un ejemplo: organizaciones con decenas de miles de terceros intentan evaluarlos a todos, absorbiendo recursos en terceros de bajo riesgo en lugar de concentrarlos en los que presentan riesgos reales.
El hallazgo es específico de terceros y no debe extrapolarse directamente, pero plantea una cuestión más amplia:
¿Tiene sentido dedicar la misma profundidad de análisis a todas las exposiciones independientemente de su importancia?
Desde otra disciplina, la Guidance on the Risk-Based Approach de Wolfsberg Group (2026), para riesgo de crimen financiero, articula su enfoque alrededor de tres conceptos vinculados con esta discusión: proporcionalidad, priorización y efectividad.
Su ámbito es específico y no constituye una metodología general de riesgos no financieros, pero ilustra un principio más amplio:
Gestionar con rigor no significa necesariamente gestionar todo con la misma intensidad.
La proporcionalidad comienza por comprender qué estamos protegiendo y a qué estamos expuestos
Una primera aproximación sería gestionar más los riesgos altos y menos los medios o bajos.
La realidad es más compleja: una matriz aporta información importante, pero no describe por sí sola la importancia de una exposición para la organización.
Un proveedor tecnológico con baja probabilidad de interrupción puede justificar alta atención si soporta servicios críticos, existen pocas alternativas y sustituirlo tomaría meses, aunque no figure entre los riesgos más altos.
Lo mismo puede ocurrir con infraestructura tecnológica, procesos críticos, concentraciones de información o capacidades difíciles de sustituir.
Antes de determinar cuánta gestión aplicar, conviene responder dos preguntas:
¿A qué nivel de riesgo o exposición estamos enfrentados?
¿Qué tan crítico es aquello que podría verse afectado?
La primera pregunta se refiere a la exposición, que nos permite comprender cuánto riesgo enfrentamos considerando la posibilidad de ocurrencia de un evento y sus consecuencias.
La segunda pregunta incorpora la criticidad, que nos permite analizar qué tan importante es aquello que podría verse afectado y cuánto depende la organización de su funcionamiento.
Concentraciones, interdependencias, velocidad de materialización o capacidad limitada de respuesta pueden justificar una atención superior a la sugerida por el nivel de riesgo aislado.
La proporcionalidad lleva el análisis un paso más allá: usar ambos elementos para priorizar y determinar la intensidad de gestión.
De la exposición y la criticidad a la intensidad de gestión
Esta lógica puede representarse mediante una secuencia sencilla:
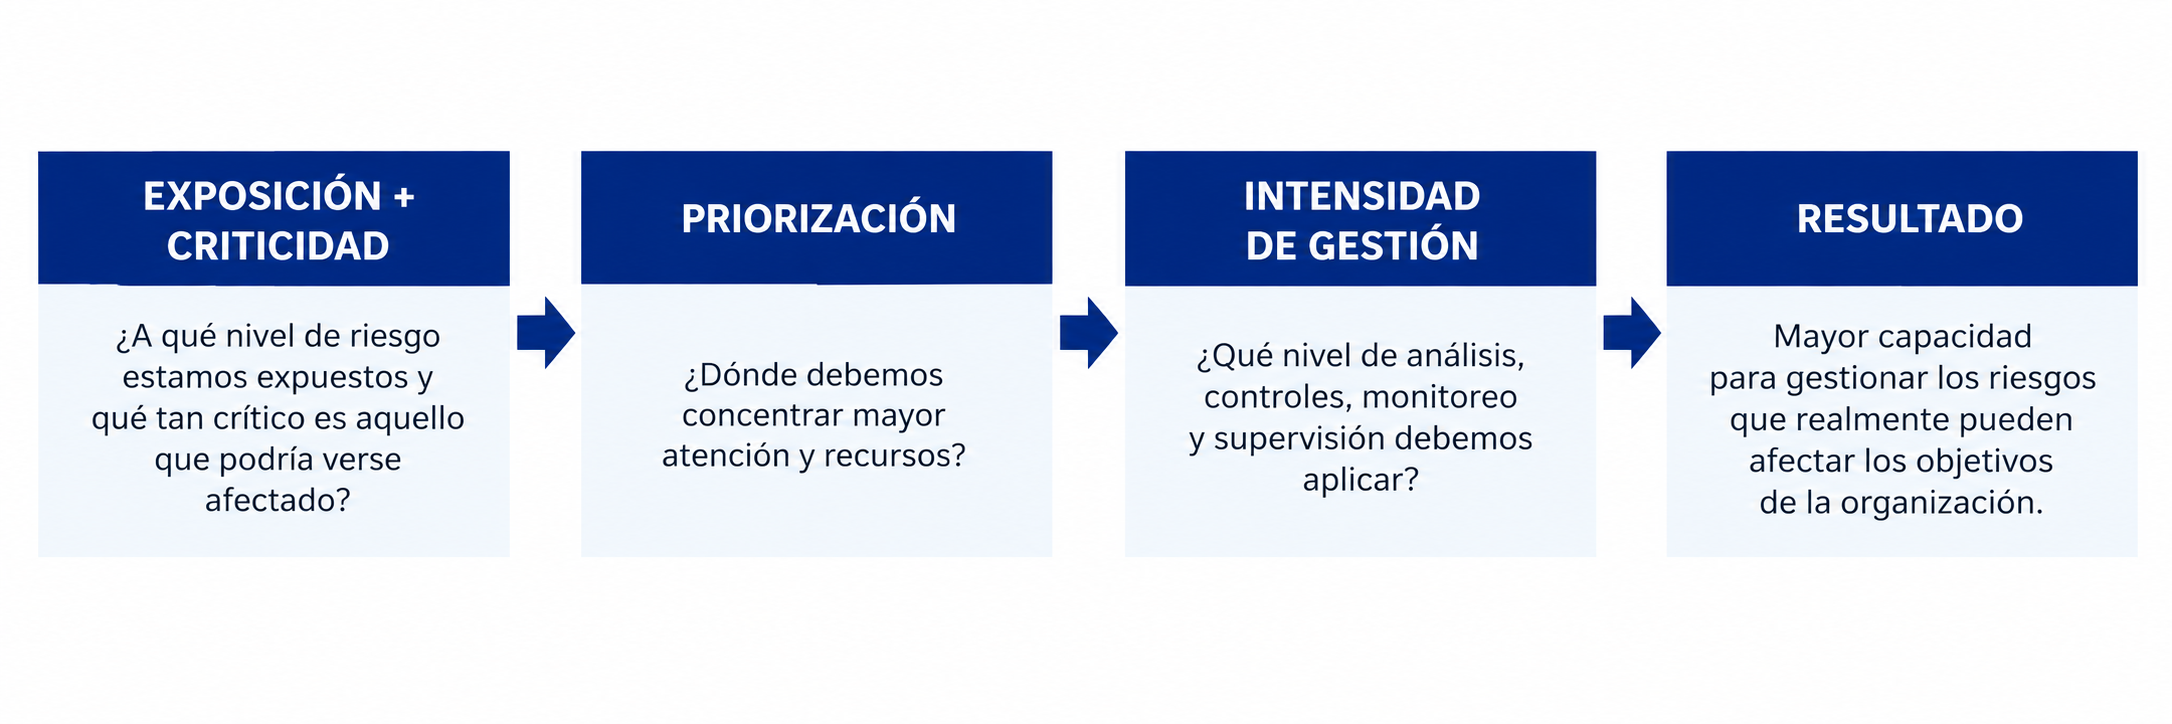
No proponemos sumar exposición y criticidad ni crear una clasificación adicional. El propósito es determinar dónde concentrar mayor capacidad de gestión.
Esa intensidad puede expresarse mediante distintos mecanismos:
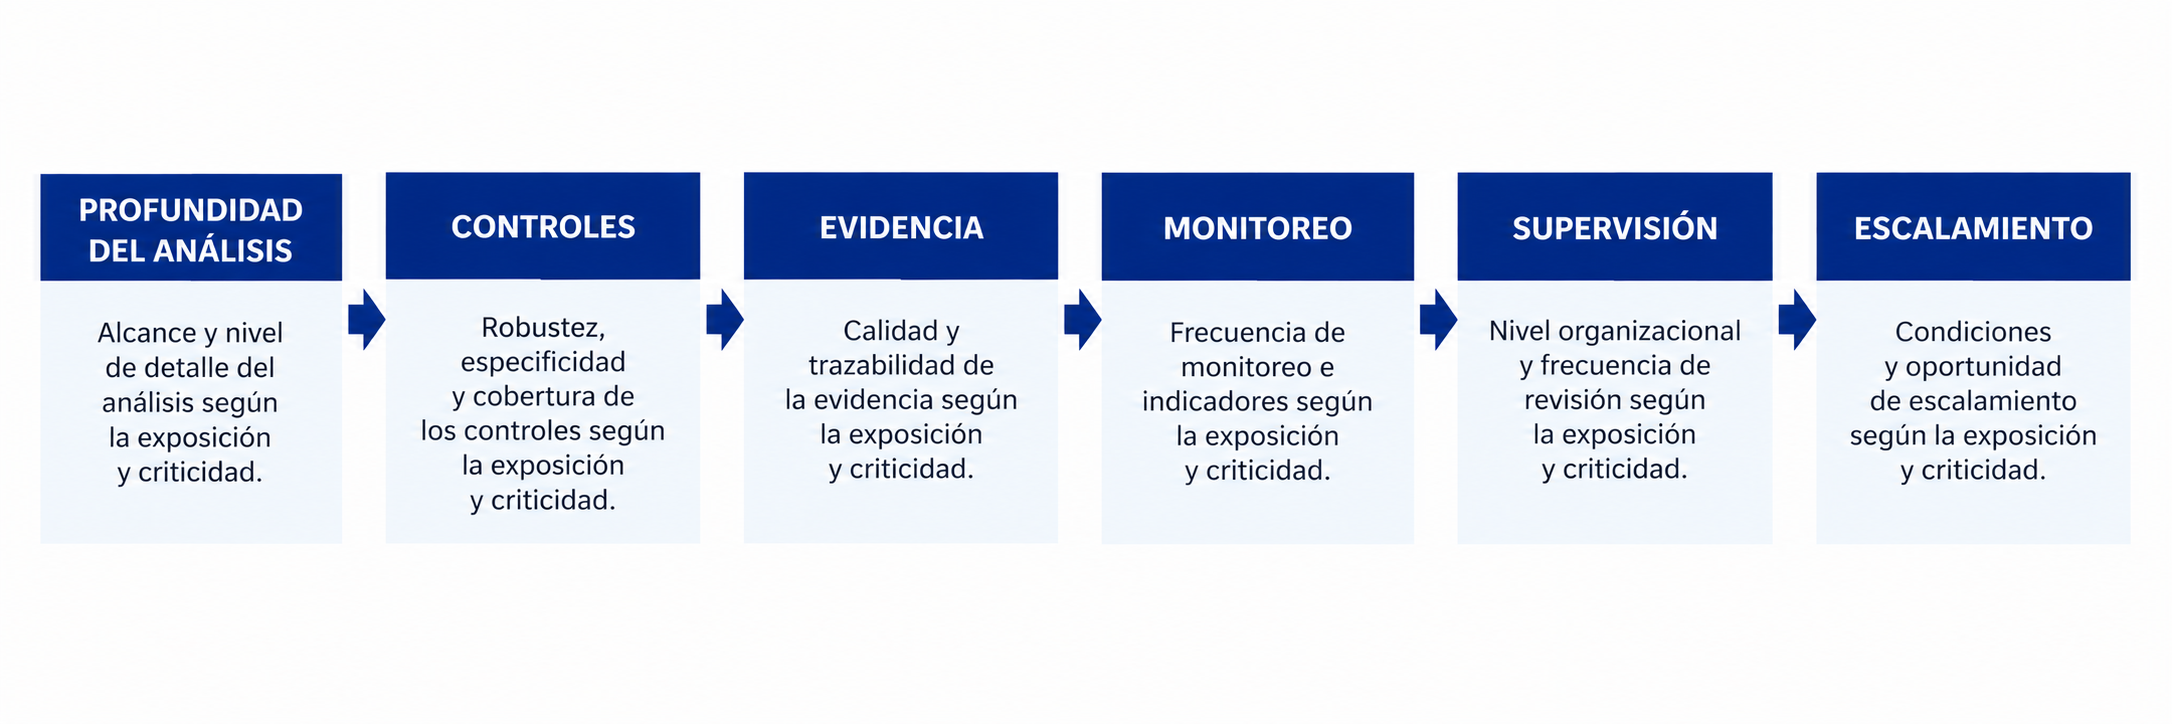
Una exposición limitada sobre una actividad de baja criticidad puede gestionarse con evaluaciones simplificadas, controles estandarizados y monitoreo periódico.
Una exposición significativa sobre un proceso, servicio, activo u objetivo crítico puede requerir análisis más profundo —incluidos escenarios cuando corresponda—, controles reforzados, evidencia robusta, señales tempranas, monitoreo más frecuente y mayor supervisión.
La proporcionalidad no significa menos gestión. Significa aplicar la intensidad de gestión que cada exposición requiere.
La clasificación solo genera valor cuando modifica la gestión
Muchas organizaciones clasifican riesgos, procesos, proveedores o activos como críticos, altos, medios o bajos. Pero clasificar no basta.
Un proveedor crítico puede recibir una evaluación similar a los demás; un proceso esencial, pruebas comparables a procesos menos relevantes; y un riesgo alto, la misma frecuencia de monitoreo que exposiciones menores. Hay diferenciación en la clasificación, pero no en la gestión.
La proporcionalidad debería observarse en las decisiones posteriores, como ilustra el esquema anterior.
No existe una intensidad universal: depende de la naturaleza del riesgo, el contexto y las obligaciones regulatorias.
Si una exposición es significativamente más importante para la organización, esa diferencia debería reflejarse en la manera en que se gestiona.
No todo depende del color de una matriz
La proporcionalidad no debería convertirse en otra aplicación mecánica de la matriz de riesgos.
Varios riesgos dentro de la tolerancia pueden concentrarse sobre un mismo objetivo, servicio o dependencia y generar una exposición no evidente por separado.
Lo mismo ocurre al determinar la intensidad de gestión.
Una baja probabilidad no necesariamente implica poca atención cuando las consecuencias potenciales son críticas, existen fuertes concentraciones o la capacidad de recuperación es limitada.
Una alta frecuencia tampoco exige atención permanente de la Alta Dirección si las consecuencias son reducidas y el riesgo puede gestionarse con mecanismos estandarizados.
Concentración, interdependencias, velocidad y capacidad de respuesta complementan el análisis para evitar que una clasificación simplificada determine automáticamente la intensidad de gestión.
Un mismo principio, diferentes aplicaciones
En gestión de terceros, un proveedor administrativo de baja criticidad no debería requerir el mismo due diligence, monitoreo y planificación de salida que uno del que dependen servicios críticos.
En continuidad del negocio, no todos los procesos requieren iguales tiempos de recuperación, alternativas o profundidad de pruebas.
En ciberseguridad, la intensidad de protección debería considerar la criticidad de los activos, información y servicios involucrados.
En riesgo operacional, no todas las exposiciones justifican el mismo número de controles, indicadores o frecuencia de evaluación.
Y en Inteligencia Artificial, una herramienta administrativa de baja relevancia no requiere necesariamente la misma evaluación y supervisión que una capacidad con mayor autonomía en procesos o decisiones críticas.
Los mecanismos cambian. El principio permanece.
Diferentes exposiciones pueden requerir diferentes intensidades de gestión.
Proporcionalidad también significa decidir dónde utilizar nuestra capacidad
Existe también una dimensión organizacional.
Cada hora dedicada a una exposición menor no puede utilizarse para analizar una dependencia crítica, construir un escenario, revisar un control relevante o interpretar una señal emergente.
No se trata de ignorar exposiciones menores, sino de gestionarlas eficientemente y reservar mayor capacidad para las que requieren más profundidad y atención.
Más infraestructura no necesariamente genera mayor capacidad; más actividades tampoco demuestran mayor valor.
La proporcionalidad implica también decidir no solo cuánto gestionar, sino dónde concentrar recursos y atención.
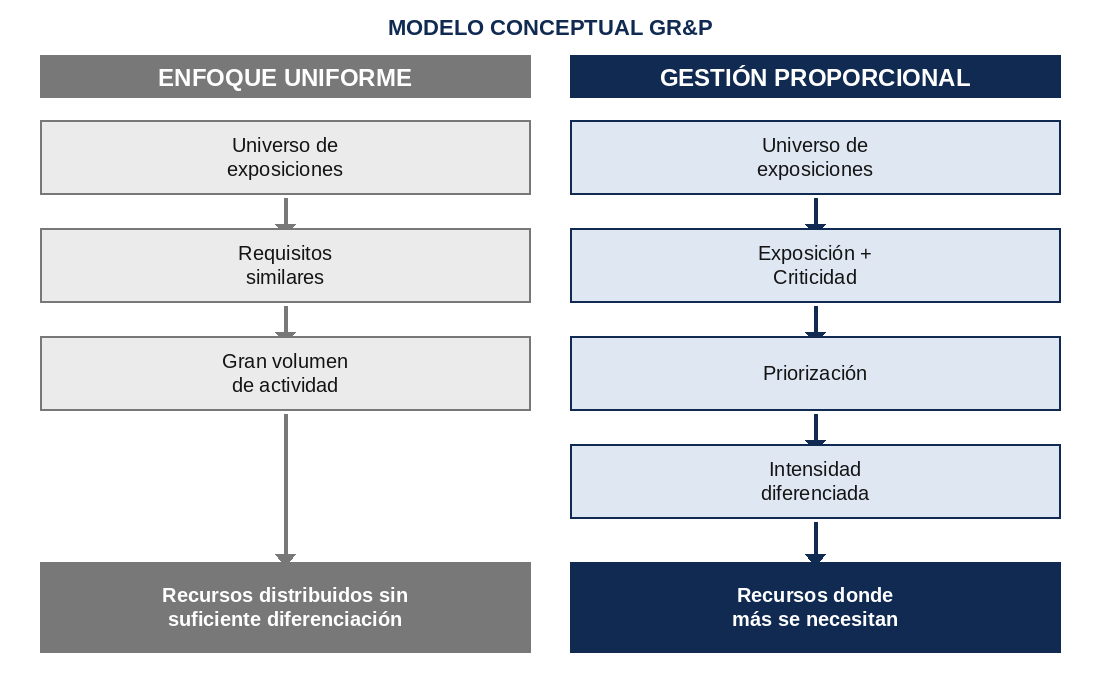
Aplicar más gestión no equivale necesariamente a gestionar mejor. La madurez también consiste en saber dónde una mayor intensidad de gestión puede producir mayor capacidad y mejores resultados.
Una pregunta diferente sobre la madurez
Las organizaciones no dispondrán de recursos ilimitados para gestionar todas sus exposiciones con máxima intensidad. Por ello, la madurez no debería medirse solo por riesgos evaluados, controles o actividades ejecutadas.
También debería permitir responder:
¿Estamos concentrando nuestra mayor capacidad de gestión allí donde una falla podría comprometer aquello que más importa a la organización?
Responderla exige comprender la exposición, reconocer la criticidad, priorizar y traducir esas diferencias en niveles de análisis, control, monitoreo y supervisión.
Porque gestionar proporcionalmente no consiste en aplicar menos rigor, consiste en aplicar el rigor necesario donde realmente se necesita.
La proporcionalidad no reduce la rigurosidad de la gestión de riesgos. La dirige hacia donde realmente se necesita.
En GR&P Consultores ayudamos a fortalecer modelos de riesgos no financieros, orientando capacidades y recursos hacia las exposiciones más relevantes para objetivos, servicios y decisiones.
¿Su organización aplica la misma intensidad de gestión a todos sus riesgos o la concentra donde realmente se necesita? Conversemos.
Referencias
• ISO — ISO 31000:2018 Risk management — Guidelines.
• KPMG — 2026 Global Third-Party Risk Management Survey.
• Wolfsberg Group — Guidance on the Risk-Based Approach, 2026.